Individuelle Mobile Apps für Unternehmen: Architektur, Offline-Synchronisierung und Sicherheit
So entstehen geschäftskritische Mobile Apps: von Offline-First Architecture und Keycloak OAuth2 bis zu MDM-Verteilung – der Ansatz von Direct Software.
Wichtigste Erkenntnisse
- 1Eine eigene Mobile App ist sinnvoll, wenn Offlinebetrieb, Gerätehardware, Hintergrundaufgaben oder native Funktionen erforderlich sind.
- 2Eine Offline-First Architecture verbindet lokale Speicherung, eine dauerhafte Änderungswarteschlange, Konfliktlösung und zuverlässige Synchronisierung.
- 3Framework, Sicherheit und Verteilung müssen zur Unternehmensplattform und zum Außendienst passen.
- Veröffentlicht am
Themen

Auf dieser Seite
Das Dilemma mit Mobile Apps für Unternehmen: Warum Progressive Web Apps nicht immer ausreichen
In einer modernen Unternehmenssoftware-Architektur bewältigen responsive Webanwendungen 80 % der Geschäftsabläufe problemlos. Wenn Außendiensttechniker jedoch entfernte Fertigungsanlagen betreten, Lieferfahrer in unterirdischen Laderampen arbeiten oder Lagerpersonal Tausende Bestandsscans pro Stunde durchführt, stoßen browserbasierte Anwendungen an ihre Grenzen.
Individuelle Mobile App Entwicklung bedeutet nicht, ein Webportal auf einem kleineren Bildschirm zu duplizieren. Sie erweitert die zentrale Unternehmensplattform auf die Orte, an denen physische Arbeit stattfindet.
Bei Direct Software betrachten wir die Mobile Entwicklung nicht als isoliertes Vorhaben, sondern als leistungsfähige Erweiterung der zentralen Backend-Infrastruktur – ausgelegt auf Ausfallsicherheit, Sicherheit und betriebliche Effizienz in Echtzeit.
Kapitel 1: Web-App oder native App – wann ist eine Mobile App erforderlich?
Bevor wir Budget für iOS- und Android-Apps einsetzen, klären wir zuerst eine Architekturfrage: Benötigt dieser Ablauf wirklich eine eigene Mobile App?
Moderne Progressive Web Apps (PWAs) bieten viele Möglichkeiten. Bestimmte betriebliche Anforderungen machen eine individuelle Mobile App jedoch unverzichtbar:
- Echter Offlinebetrieb: Außendienstabläufe dürfen nicht stillstehen, nur weil in einem Betongebäude oder auf dem Land die Mobilfunkverbindung ausfällt.
- Direkte Peripheriegeräte: Schnelle Barcode-Scans mit der Kamera, Thermodruck über Bluetooth, RFID-Lesegeräte und externe Sensordaten.
- Zuverlässige Hintergrundausführung: Standorterfassung, Geofencing-Auslöser und dauerhafte Sync-Warteschlangen laufen auch bei gesperrtem Bildschirm weiter.
- Biometrische Sicherheit und Hardware Keychain: Hardwaregestützte Verschlüsselung mit iOS Secure Enclave und Android Keystore für Face ID oder Touch ID.
- Native Bedienung und effiziente Wärmeentwicklung: Intensive Touch-Interaktionen, häufige Scanvorgänge und sparsamer Akkuverbrauch während zehnstündiger Schichten.
„Eine Mobile App sollte nie nur entstehen, um auf einer Marketingliste ein Häkchen zu setzen. Bei Direct Software empfehlen wir eine eigene App nur dann, wenn physische Umgebung, Hardware, Netzwerkbedingungen oder Arbeitsgeschwindigkeit Funktionen erfordern, die Standardbrowser nicht zuverlässig bereitstellen.“
— Brian Timmermans, Gründer und technischer Leiter von Direct Software
Weitere Informationen finden Sie auf unserer Seite zu Mobile App Entwicklung.
Kapitel 2: Offline-First Architecture für Außendienstabläufe
Der größte Fehler bei der Entwicklung von Unternehmens-Apps ist die Annahme, dass eine Netzwerkverbindung jederzeit verfügbar ist. Wenn eine App bei einem Verbindungsabbruch abstürzt oder nicht mehr reagiert, geben Außendienstmitarbeitende sie schnell auf.
Bei Direct Software entwickeln wir Unternehmens-Apps nach einer Offline-First Architecture. Die lokale Gerätedatenbank dient als primäre Datenquelle für die Benutzeroberfläche, während die Netzwerksynchronisierung kontinuierlich im Hintergrund läuft.
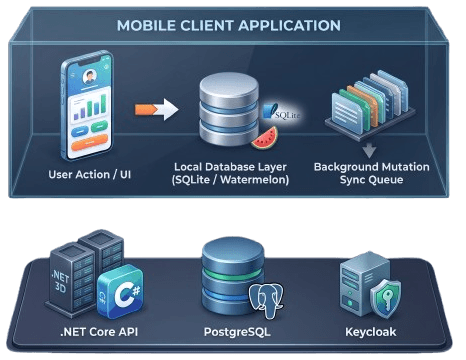
Die wichtigsten Bausteine unserer Offline-First Architecture
- Lokale Speicherung: Wir verwenden SQLite oder leistungsfähige reaktive Datenbanken für Apps, etwa WatermelonDB oder Realm, um Daten lokal zu speichern. Lesevorgänge greifen direkt auf den lokalen Speicher zu und nicht auf entfernte HTTP-Endpunkte.
- Transaktionale Änderungswarteschlange: Jede Nutzeraktion – etwa das Einreichen eines Inspektionsberichts oder das Aktualisieren von Lagerbeständen – wird als idempotente Payload verpackt und in einer dauerhaften ausgehenden Warteschlange abgelegt.
- Deterministische Konfliktlösung: Wenn die Mobilfunkverbindung zurückkehrt und Payloads mit der Backend-API synchronisiert werden, können Konflikte auftreten. Wir implementieren domänenspezifische Regeln, etwa Server-Wins für Stammpreise oder Last-Write-Wins mit Vector Clocks für Außendienstnotizen, um die Datenintegrität über Geräte hinweg sicherzustellen.
- Zuverlässige Wiederholungen und Exponential Backoff: Hintergrundprozesse pausieren dynamisch, bündeln Anfragen und wiederholen sie, ohne übermäßig Akku zu verbrauchen oder zentrale Backenddienste zu überlasten.
Kapitel 3: Sichere API-Anbindung an die zentrale Infrastruktur
Eine Unternehmens-App ist nur so sicher wie ihre Verbindung zur zentralen API-Schicht. Die Anbindung plattformübergreifender Apps an .NET- oder Node.js-Backenddienste erfordert Identitätsverwaltung für Unternehmen und sichere Kommunikationsmuster.
Sicherheitsstack für Mobile Apps in Unternehmen
| Sicherheitsebene | Implementierungsstandard | Best Practice von Direct Software |
|---|---|---|
| Identität und SSO | OpenID Connect / OAuth2 über Keycloak | Zentrales Single Sign-on für Web und Mobile mit Keycloak Identity Providern. |
| Token-Speicherung | iOS Keychain / Android Keystore | Hardwareverschlüsselte Ablage kurzlebiger JWT Access und Refresh Tokens. |
| Lokaler Zugriff | Biometrische Authentifizierung (Face ID / Fingerabdruck) | Lokal gespeicherte Sitzungstokens entsperren, ohne Zugangsdaten erneut einzugeben. |
| Netzwerksicherheit | TLS 1.3 und Certificate Pinning | Man-in-the-Middle-Angriffe (MitM) verhindern, indem öffentliche Schlüssel der Backendzertifikate geprüft werden. |
| Daten im Ruhezustand | SQLCipher Encryption | Vollständige Datenbankverschlüsselung mit AES-256 für alle auf dem Gerät zwischengespeicherten Daten. |
Scrollen Sie auf kleineren Bildschirmen horizontal, um die Sicherheitsebenen zu vergleichen.
Wenn Außendienstmitarbeitende die App öffnen, entsperrt die biometrische Prüfung sofort die verschlüsselte Hardware Keychain. Die App ruft das Refresh Token ab, fordert ein neues JWT bei unserem zentralen Keycloak Identity Cluster an und stellt innerhalb von Millisekunden eine authentifizierte Verbindung zu REST- oder GraphQL-Endpunkten her.
„Sicherheit in Unternehmens-Apps für Mobilgeräte kann sich nicht auf einfache Session-Cookies verlassen. Wir setzen hardwaregestützte Tokensicherheit und striktes Certificate Pinning bei jeder API-Anfrage durch. Geht ein Gerät im Außendienst verloren oder wird es kompromittiert, wird der Zugriff innerhalb von Sekunden zentral in Keycloak widerrufen.“
— Brian Timmermans, Direct Software
Lesen Sie auch, wie wir Sicherheit in die Softwarearchitektur einbauen, und besuchen Sie unsere Seite Sicherheit & Vertrauen.
Kapitel 4: Hardware-Integration und externe Peripheriegeräte
Industrie- und Außendienstabläufe sind stark auf physische Peripheriegeräte angewiesen. Eine Mobile App für Lagerlogistik oder Field Service muss reibungslos mit Gerätesensoren und externer Hardware zusammenarbeiten.
Direct Software ist auf die direkte Integration von Gerätehardware in Geschäftslogik spezialisiert:
- Schnelle industrielle Barcode- und QR-Scans: Wir implementieren SDKs für spezialisierte Scanner (z. B. Zebra und Honeywell) sowie kamerabasierte Bilderkennung für schnelle Inventur und Assetverwaltung.
- Thermodruck von Belegen und Etiketten: Bluetooth Low Energy (BLE)-Anbindung tragbarer Zebra- und Brother-Drucker für den sofortigen Druck von Arbeitsaufträgen, Versandetiketten und Belegen vor Ort.
- GPS-Standort und Geofencing: Hintergrunddienste erfassen automatisch Ankunftszeiten an Einsatzorten und prüfen, ob Wartungsberichte innerhalb der Standortgrenzen eingereicht werden.
- Fotos als Liefernachweis und Schadensdokumentation: Die native Kamera erstellt Fotos, komprimiert sie automatisch und extrahiert EXIF-Metadaten (Zeitstempel, GPS-Koordinaten). Digitale Unterschriften werden direkt an das Audit-Log angehängt.
Kapitel 5: Cross-Platform Frameworks vergleichen: React Native, Flutter und native Entwicklung
Eine der wichtigsten Entscheidungen bei der individuellen Mobile App Entwicklung ist die Wahl des technischen Frameworks. Separate native Codebasen für iOS (Swift) und Android (Kotlin) verdoppeln Entwicklungs- und Wartungsaufwand. Für Unternehmenssoftware bieten moderne Cross-Platform Frameworks eine nahezu native Leistung, während bis zu 90 % des Codes gemeinsam genutzt werden können.
Framework-Vergleich
| Kriterium | React Native | Flutter | Native (Swift / Kotlin) |
|---|---|---|---|
| Entwicklungsgeschwindigkeit | Sehr hochGemeinsame TS-Logik mit Web-Apps | HochEine Dart-Codebasis | MittelZwei Codebasen erforderlich |
| Code-Wiederverwendung mit Web | HochGemeinsame TypeScript-, React-Modelle und State | NiedrigSeparates Dart-Ökosystem | Keine |
| UI-Anpassung | Nutzt native UI-Komponenten des Betriebssystems | Eigene pixelgerenderte Canvas-Engine | 100 % native Bedienelemente |
| Peripherie- und Plugin-Ökosystem | UmfangreichGroßes Enterprise-npm-Ökosystem | StarkWachsendes pub.dev-Register | Vollständiger nativer Zugriff |
| Langfristige Wartung | OptimalFür Web- und Cloud-Tech-Stacks | Gut für eigenständige Markenerlebnisse | Hoher laufender Wartungsaufwand |
Scrollen Sie auf kleineren Bildschirmen horizontal, um alle drei Frameworks zu vergleichen.
Bei Direct Software setzen wir vor allem React Native mit TypeScript ein. Da wir skalierbare Backends mit .NET Core und Webanwendungen mit React entwickeln, können unsere Architekturteams mit React Native Datenmodelle, API-Client-Libraries, Validierungslogik und State-Management-Muster zwischen Web und Mobile teilen. Das senkt die Gesamtbetriebskosten deutlich und beschleunigt die Veröffentlichung neuer Funktionen.
Weitere Informationen finden Sie auf unserer Seite zu Systemintegration.
Kapitel 6: Enterprise-Verteilung, MDM und OTA-Update-Strategien
Die Bereitstellung einer Unternehmens-App unterscheidet sich deutlich von der Veröffentlichung einer Consumer-App. Manche B2B- und B2C-Self-Service-Apps erscheinen im Apple App Store und Google Play Store. Interne Apps für den Außendienst erfordern dagegen Verteilungswege für Unternehmen.
1. Interne Verteilung über Mobile Device Management (MDM)
Für unternehmenseigene Geräte oder strenge BYOD-Umgebungen (Bring Your Own Device) paketieren wir Apps für die Verteilung über Enterprise-MDM-Lösungen wie Microsoft Intune, VMware Workspace ONE oder Jamf. Ohne Prüfung durch öffentliche App-Stores können interne Tools sofort in unternehmenseigenen App-Stores bereitgestellt werden.
2. Over-The-Air (OTA)-Updates für schnelle Fehlerbehebungen
Bei kritischen Fehlerbehebungen für zentrale Geschäftsabläufe sind Tage Wartezeit auf die Prüfung eines App-Stores nicht tragbar. Mit moderner OTA-Update-Infrastruktur wie Expo Updates senden wir kritische JavaScript-Bundle- und UI-Updates direkt an die Geräte – ohne Warteschlange für App-Store-Prüfungen und bei vollständiger Einhaltung der Sicherheitsanforderungen.
Mit Direct Software die Mobile-Strategie gestalten
Eine Unternehmens-App ist eine Investition in die Architektur. Sie erfordert fundiertes Wissen zu Cloud-APIs, Offline-Synchronisierung, Mobile-Sicherheit und den Anforderungen von Außendienstteams.
Bei Direct Software schreiben wir nicht nur Mobile Code – wir entwerfen, entwickeln und betreiben umfassende Softwaresysteme, die Unternehmen voranbringen. Ob Offline-First Field-Service-App, B2B-Bestellportal oder individueller Inventarscanner mit ERP-Anbindung: Unser Remote Engineering Netzwerk entwickelt skalierbare, leistungsfähige Lösungen nach bewährten Branchenstandards.
Möchten Sie Ihre mobilen Abläufe modernisieren? Erfahren Sie, wie Direct Software Ihre nächste individuelle Mobile Lösung entwickeln kann.